Jak działa płatność kartą? Wszystko, co musisz wiedzieć
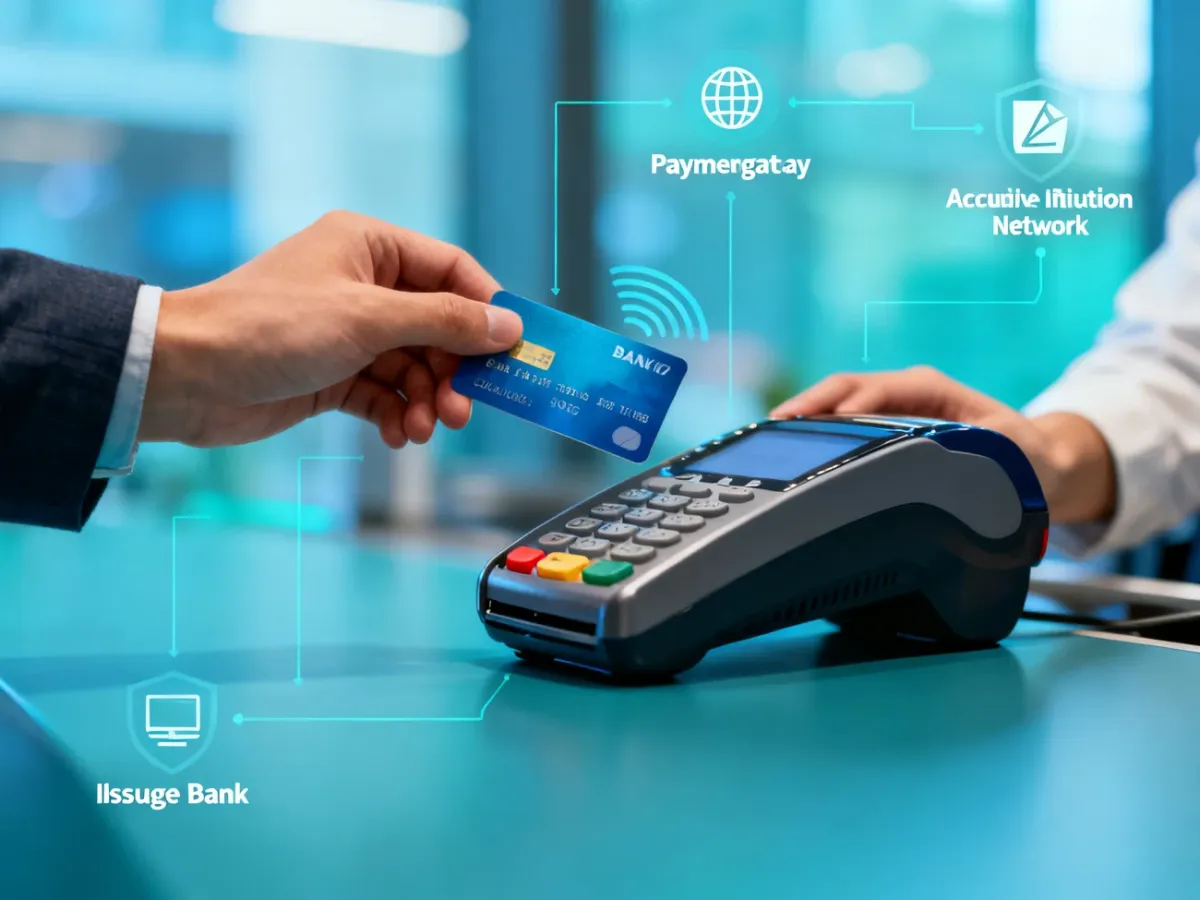
Płatność kartą to szybka wymiana komunikatów między terminalem lub bramką płatniczą, agentem rozliczeniowym, organizacją płatniczą i bankiem wydawcą. W chwili zakupu bank przede wszystkim sprawdza kartę oraz dostępność środków i autoryzuje transakcję. Faktyczne przekazanie pieniędzy sprzedawcy następuje później, podczas rozliczenia.
Kto uczestniczy w płatności kartą?
Za prostym gestem przyłożenia karty stoi kilka podmiotów. Każdy z nich odpowiada za inny fragment procesu, dzięki czemu decyzja o przyjęciu lub odrzuceniu transakcji może wrócić do terminala w bardzo krótkim czasie:
- Posiadacz karty – osoba płacąca kartą debetową, kredytową, prepaid lub wirtualną.
- Akceptant – sklep, restauracja, punkt usługowy albo sprzedawca internetowy przyjmujący płatność.
- Agent rozliczeniowy – podmiot obsługujący terminal płatniczy lub bramkę internetową i przekazujący komunikaty dalej.
- Organizacja płatnicza – między innymi Visa lub Mastercard, która kieruje komunikację między agentem a bankiem.
- Bank wydawca – bank klienta, który sprawdza ważność karty, limity i dostępność środków.
Warto rozróżnić dwie fazy. Autoryzacja oznacza sprawdzenie, czy transakcja może zostać wykonana, często wraz z czasową rezerwacją kwoty. Rozliczenie następuje później i polega na przekazaniu środków między instytucjami, aby ostatecznie trafiły do sprzedawcy.
Jak przebiega autoryzacja płatności?
W sklepie stacjonarnym komunikacja zaczyna się w terminalu. W internecie jego rolę przejmuje bramka płatnicza, która przekazuje dane z formularza płatności. Schemat jest podobny w obu przypadkach:
- Sprzedawca wprowadza kwotę do terminala, a sklep internetowy tworzy żądanie płatności w bramce.
- Klient przykłada kartę, telefon lub zegarek do czytnika albo wpisuje dane karty online. Terminal lub bramka zabezpiecza komunikat i wysyła go do agenta rozliczeniowego.
- Agent rozliczeniowy przekazuje żądanie do właściwej organizacji płatniczej.
- Organizacja płatnicza kieruje zapytanie do banku wydawcy karty.
- Bank sprawdza między innymi ważność karty, dostępność środków, limity oraz wymagane zabezpieczenia. Może też odrzucić transakcję, gdy wykryje nietypowy wzorzec operacji.
- Decyzja wraca przez organizację płatniczą i agenta rozliczeniowego do terminala albo bramki. Sprzedawca otrzymuje komunikat o akceptacji lub odmowie.
Cała wymiana trwa zwykle bardzo krótko, ale komunikat „zatwierdzono” nie oznacza jeszcze, że sprzedawca otrzymał pieniądze. Po zakończeniu autoryzacji transakcje są grupowane i przekazywane do rozliczenia. Dopiero ten etap prowadzi do faktycznego transferu środków między bankiem klienta a bankiem lub dostawcą obsługującym sprzedawcę.
Przy płatności zbliżeniowej karta komunikuje się z terminalem przez NFC, czyli bezprzewodową wymianę danych na bardzo krótkim dystansie. Karta powinna znajdować się blisko czytnika przez chwilę potrzebną do odczytania komunikatu. Terminal może poprosić o PIN, gdy wymaga tego kwota, limit lub dodatkowa kontrola bezpieczeństwa.
Płatność stacjonarna a internetowa
Najważniejsza różnica dotyczy sposobu przekazania danych. W sklepie stacjonarnym karta lub urządzenie mobilne komunikuje się bezpośrednio z terminalem. W internecie klient korzysta z formularza bramki płatniczej, zapisanych danych albo tokena.
| Cecha | Płatność stacjonarna (NFC) | Płatność internetowa |
|---|---|---|
| Sposób przekazania danych | Karta, telefon lub zegarek przesyła dane zbliżeniowo do terminala. | Dane są wpisywane w formularzu bramki albo przekazywane za pomocą zapisanego tokena. |
| Wymagana autoryzacja | Najczęściej odbywa się automatycznie, czasem terminal wymaga PIN-u. | Może być potrzebne dodatkowe potwierdzenie w ramach 3D Secure. |
| Główne zabezpieczenie | Chip, komunikacja NFC, szyfrowanie i mechanizmy organizacji płatniczej. | Tokenizacja, szyfrowanie oraz dodatkowe potwierdzenie tożsamości. |
W obu przypadkach bank podejmuje decyzję autoryzacyjną, a późniejsze rozliczenie przebiega według zasad systemu kartowego. Różni się przede wszystkim pierwszy etap, czyli sposób dostarczenia danych do procesu.
Jak chronione są dane karty?
Bezpieczeństwo nie opiera się na jednym rozwiązaniu. Dane są chronione na kolejnych etapach, od urządzenia klienta po system banku i sprzedawcy. Najczęściej stosowane mechanizmy to:
- Tokenizacja – rzeczywisty numer karty zostaje zastąpiony unikalnym tokenem. Sprzedawca może używać tokena do rozpoznania karty lub kolejnych płatności, ale zazwyczaj nie otrzymuje jej pełnego numeru.
- 3D Secure – dodatkowe potwierdzenie transakcji, na przykład w aplikacji bankowej albo jednorazowym kodem. Bank może zastosować je wtedy, gdy wymaga tego ocena ryzyka lub zasady danej operacji.
- Szyfrowanie – dane przesyłane między urządzeniem, bramką, agentem i kolejnymi uczestnikami są zabezpieczane przed odczytaniem przez osoby postronne.
Tokenizacja jest szczególnie istotna w płatnościach internetowych oraz portfelach elektronicznych. Zamiast przechowywać numer karty w systemie sklepu lub aplikacji, system korzysta z zastępczego identyfikatora. Przechwycenie samego tokena nie powinno dać dostępu do pełnych danych karty, choć jego zakres zastosowania zależy od systemu, który go wydał.
Standardy bezpieczeństwa, takie jak PCI DSS, określają wymagania dotyczące przetwarzania i ochrony danych płatniczych. Nie eliminują one wszystkich zagrożeń, ale ograniczają ryzyko niewłaściwego przechowywania lub przesyłania informacji.
W razie problemu z zakupem kartą, na przykład niedostarczenia towaru albo podwójnego obciążenia, klient może skontaktować się z bankiem i zapytać o procedurę chargeback. Nie jest to element każdej autoryzacji, lecz mechanizm reklamacyjny związany z określonymi sytuacjami i wymagający przedstawienia sprawy bankowi.
Najkrócej mówiąc, płatność kartą nie jest natychmiastowym przelewem pieniędzy do sklepu. To najpierw bezpieczna autoryzacja, w której bank wydawca odpowiada na pytanie, czy transakcję można przyjąć. Dopiero późniejsze rozliczenie przekazuje środki sprzedawcy, a tokenizacja, szyfrowanie i 3D Secure ograniczają ryzyko ujawnienia danych karty.